Sie haften persönlich — aber womit belegen Sie, dass Sie Ihre Pflichten erfüllt haben?
Seit dem 6. Dezember 2025 gilt NIS2 in Deutschland — ohne Übergangsfrist. Die Geschäftsleitung haftet persönlich. Entlastend wirkt dabei nicht, dass Sie gehandelt haben, sondern dass Sie es belegen können.
Was seit Dezember 2025 gilt
Die europäische NIS2-Richtlinie ist in Deutschland durch das NIS2-Umsetzungsgesetz (NIS2UmsuCG) in nationales Recht überführt worden. Das Gesetz wurde am 5. Dezember 2025 im Bundesgesetzblatt verkündet und trat am Tag nach der Verkündung in Kraft.
Der für die Praxis entscheidende Punkt ist ein anderer als das Datum: Es gibt keine Übergangsfrist. Unternehmen können sich nicht auf eine Schonzeit berufen, sondern starten mit den Strukturen in die Aufsicht, die sie am Stichtag hatten. Wer im Frühjahr 2026 anfängt, sich damit zu befassen, ist nicht früh dran — er ist bereits im Rückstand.
Quelle: NIS2-Umsetzungsgesetz (NIS2UmsuCG), verkündet im Bundesgesetzblatt am 5. Dezember 2025, in Kraft seit 6. Dezember 2025. Angaben aus übereinstimmenden Fachveröffentlichungen; maßgeblich ist der Gesetzestext. · Stand September 2026
Wen es trifft — und warum vermutlich auch Sie
NIS2 erfasst Unternehmen, die in einem der 18 erfassten Sektoren tätig undmindestens mittelgroß sind. Mittelgroß beginnt bei 50 Jahresarbeitseinheiten — oder darunter, wenn Jahresumsatzund Bilanzsumme jeweils über 10 Millionen Euro liegen. Die häufig zitierte Kurzform „ab 50 Mitarbeitenden oder 10 Mio. € Umsatz" ist verkürzt; die genaue Regel samt Rechenbeispielen steht in der Betroffenheitsprüfung. Dazu zählen unter anderem Energie, Verkehr, Gesundheit, Trinkwasser und Abwasser, digitale Infrastruktur, IKT-Dienstleistungsmanagement, Abfallwirtschaft, Chemie, Lebensmittelproduktion, verarbeitendes Gewerbe und Forschungseinrichtungen.
In Deutschland betrifft das nach Schätzungen über 30.000 Unternehmen. Die Schwellenwerte sind der eigentliche Unterschied zu früheren Regelungen: Nicht mehr nur Betreiber kritischer Infrastrukturen sind erfasst, sondern der breite Mittelstand.
Zwei Beobachtungen aus der Praxis, die dieselbe Ursache haben: Viele Unternehmen wissen nicht, dass sie betroffen sind — und viele, die es wissen, haben von der Betroffenheit eher beiläufig erfahren, über den Steuerberater, den IT-Dienstleister oder einen Kunden im Lieferantenfragebogen. Eine behördliche Benachrichtigung gibt es nicht; die Selbsteinschätzung liegt beim Unternehmen.
Was „persönliche Haftung“ konkret bedeutet
NIS2 verlagert Cybersicherheit ausdrücklich auf die Leitungsebene. Die Geschäftsleitung muss die Risikomanagementmaßnahmen billigen, ihre Umsetzung überwachen und sich schulen lassen. Diese Pflicht ist nicht delegierbar: Sie können die Ausführung abgeben, die Verantwortung dafür nicht.
Der Sanktionsrahmen reicht bis 10 Millionen Euro oder 2 Prozent des weltweiten Jahresumsatzes — je nachdem, welcher Betrag höher ist. Hinzu kommen Meldepflichten gegenüber dem BSI mit gestuften Fristen ab 24 Stunden nach Kenntnis eines erheblichen Vorfalls.
Für Geschäftsführerinnen und Geschäftsführer verschiebt das die Frage. Sie lautet nicht mehr „haben wir etwas getan?“, sondern:
Wenn morgen jemand fragt — ein Prüfer, ein Kunde, ein Gericht — womit belege ich, dass wir unsere Pflichten erfüllt haben? Und zwar nicht heute, sondern rückwirkend für den Zeitraum, um den es geht.
Der Unterschied zwischen handeln und belegen können
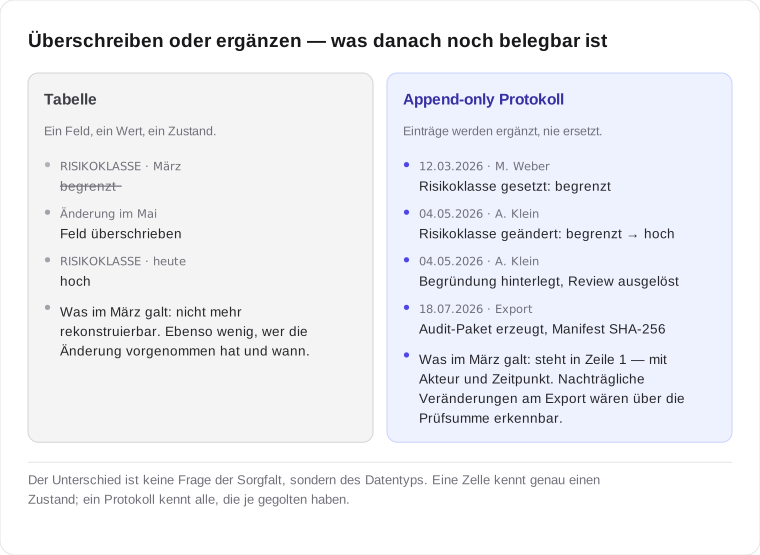
Das ist der Punkt, an dem die meisten Organisationen eine Lücke haben, ohne es zu merken. Maßnahmen werden ergriffen: Ein Tool wird geprüft, eine Freigabe erteilt, eine Zuständigkeit besprochen. Nur wird das Ergebnis so festgehalten, dass es später nicht mehr rekonstruierbar ist — in einer Präsentation, einer E-Mail-Kette, einer Tabelle, die seither dreimal überschrieben wurde.
Vor einer Aufsichtsbehörde ist der Unterschied erheblich. Eine aktuelle Liste zeigt den Zustand von heute. Entlastend ist aber die Frage, was zum fraglichen Zeitpunktgalt, wer die Entscheidung getroffen hat und auf welcher Grundlage. Eine Tabelle ohne Historie kann das nicht beantworten. Sie zeigt nur ihren letzten Stand — und nicht einmal, wann dieser entstanden ist.
Was Sie vorhalten sollten
Unabhängig vom eingesetzten Werkzeug lässt sich die Anforderung auf vier Fragen herunterbrechen, die jederzeit beantwortbar sein sollten:
- Bestand: Welche Systeme und Dienstleister setzen wir ein — inklusive der von Fachbereichen eingeführten?
- Verantwortlichkeit: Wer ist je System benannt, und ist diese Benennung dokumentiert statt mündlich?
- Bewertung: Welche Risiken wurden erkannt, wie eingeordnet, und wann?
- Nachweiskette: Lässt sich rückwirkend zeigen, wer wann was geändert hat — und was vorher galt?
Wie Sie anfangen — auch ohne Regovio
Der erste Schritt braucht keine Software. Eine strukturierte Aufstellung Ihrer Systeme mit Zweck, Anbieter, Datenarten, Kritikalität und benannter Verantwortung schafft mehr Klarheit als jede Governance-Strategie ohne Umsetzung. Für ein Unternehmen mit überschaubarer Systemlandschaft ist das in zwei bis vier Arbeitstagen zu leisten.
Die Grenze dieser Vorgehensweise sollten Sie allerdings kennen: Eine Tabelle beantwortet die Bestandsfrage. Die Nachweisfrage beantwortet sie nicht. Sobald es darum geht, einen früheren Stand zu belegen oder auszuschließen, dass nachträglich etwas verändert wurde, endet ihre Tragfähigkeit. Mehr dazu unter wo die Excel-Liste aufhört zu tragen.
Was Regovio davon abnimmt
Regovio ist kein NIS2-Compliance-System. Es ersetzt kein GRC-Werkzeug, kein SIEM und keinen Meldeprozess an das BSI. Was es abdeckt, ist der Teil der Nachweiskette, der KI-Systeme betrifft — und genau der fehlt in den meisten GRC-Landschaften.
| Anforderung | Was Regovio dazu leistet | Stand |
|---|---|---|
| Bestand dokumentieren | Register mit Typ, Lebenszyklus, Version und Beziehungen zwischen Systemen | heute verfügbar |
| Verantwortlichkeit benennen | Explizite Rollenzuweisung je Asset — dokumentierte Zuordnung statt mündlicher Annahme | heute verfügbar |
| Risiken bewerten | Strukturierte Bewertung: personenbezogene Daten, automatisierte Entscheidungen, Kritikalität, menschliche Aufsicht | heute verfügbar |
| Rückwirkend belegen | Append-only Audit-Log mit Akteur, Zeitpunkt und Vorher/Nachher; Export mit SHA-256-Manifest je Datei | heute verfügbar |
| NIS2-Anforderungen zuordnen | Basisreadiness-Pack mit Anforderungen und Kontrollvorlagen | heute verfügbar |
| Vorfälle an das BSI melden | Nicht enthalten — Regovio ist kein Incident-Response-Werkzeug | auf der Roadmap — heute nicht enthalten |
Der append-only Charakter des Protokolls ist dabei der eigentliche Punkt: Einträge werden ergänzt, nicht überschrieben. Der Export trägt je Datei eine SHA-256-Prüfsumme, sodass jede Dritte rechnerisch feststellen kann, ob am Paket nachträglich etwas verändert wurde. Das ist keine Zusicherung, sondern eine überprüfbare Eigenschaft.