Für NIS2 haben wir ein GRC-Tool. Unsere KI-Systeme stehen da nirgends drin.
GRC-Werkzeuge decken NIS2 gut ab — solange es um Server, Netze und Prozesse geht. KI-Systeme fallen regelmäßig durch das Raster, obwohl sie im Scope liegen und meist von Drittanbietern kommen.
Die Lücke, die niemand absichtlich gelassen hat
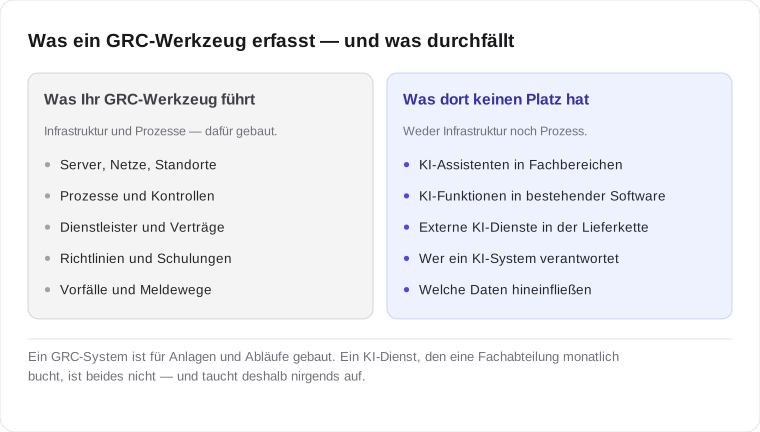
Unternehmen, die NIS2 ernst nehmen, haben in aller Regel ein GRC-Werkzeug im Einsatz. Dort stehen Server, Netzsegmente, Dienstleister, Prozesse und Kontrollen. Was dort typischerweise nicht steht: die KI-Werkzeuge, die in den Fachbereichen laufen.
Das hat einen nachvollziehbaren Grund. GRC-Systeme wurden für Infrastruktur- und Prozesslandschaften entworfen. Ein KI-Assistent im Kundenservice ist weder ein Server noch ein Prozess — er ist eine Anwendung mit eigenem Datenfluss, eigenem Einsatzkontext und einer Verantwortung, die häufig niemand formal übernommen hat. Er passt in keine der vorhandenen Kategorien und wird deshalb nicht erfasst.
Warum KI-Systeme trotzdem im Scope liegen
NIS2 verpflichtet betroffene Einrichtungen zu Risikomanagementmaßnahmen für die Sicherheit der Netz- und Informationssysteme, die sie für ihre Tätigkeit nutzen. Ein KI-System, das Kundenanfragen verarbeitet, Dokumente auswertet oder in die Entscheidungsfindung eingebunden ist, gehört zu diesen Systemen.
Besonders relevant ist die Lieferkette. NIS2 verlangt ausdrücklich, die Sicherheit in den Beziehungen zu Anbietern und Dienstleistern zu berücksichtigen. Genau hier liegt bei KI der Schwerpunkt: Die meisten eingesetzten Systeme sind zugekauft. Wer den Anbieter nicht kennt, kennt auch das Risiko nicht.
Quelle: NIS2-Umsetzungsgesetz (NIS2UmsuCG), in Kraft seit 6. Dezember 2025; Pflichten zu Risikomanagement, Lieferkettensicherheit und Nachweisführung. Angaben aus übereinstimmenden Fachveröffentlichungen; maßgeblich ist der Gesetzestext. Details zur Haftungsfrage: persönliche Haftung der Geschäftsleitung. · Stand September 2026
Was je KI-System dokumentiert sein sollte
Die Anforderung lässt sich auf sechs Angaben herunterbrechen. Sie sind bewusst knapp gehalten — eine unvollständige Erfassung, die gepflegt wird, ist mehr wert als eine vollständige, die niemand aktualisiert.
- Was ist es — Bezeichnung, Anbieter, Art des Systems
- Wofür wird es eingesetzt — konkreter Einsatzkontext, nicht die Produktbeschreibung
- Welche Daten fließen hinein — insbesondere personenbezogene Daten
- Wie kritisch ist der Prozess — was passiert, wenn das System ausfällt oder falsch liegt
- Wer verantwortet es — namentlich, nicht als Abteilung
- Was hat sich wann geändert — die Historie, die eine Tabelle nicht führt
Wie Sie das ohne zusätzliche Software angehen
Ein pragmatischer Einstieg: Fragen Sie in jeder Abteilung nach, welche Werkzeuge mit KI-Funktionen dort im Einsatz sind — einschließlich der Funktionen, die in bestehender Software nachträglich aktiviert wurden. Erfassen Sie die sechs Angaben oben in einer strukturierten Tabelle und ergänzen Sie das Ergebnis in Ihrem GRC-System als eigene Kategorie.
Die Grenze: Diese Erfassung ist eine Momentaufnahme. Für den Nachweis gegenüber Aufsicht oder Kunden fehlt ihr die Änderungshistorie — siehe wo die Excel-Liste aufhört zu tragen.
Was Regovio abdeckt — und was nicht
Regovio ist kein NIS2-Compliance-System und ersetzt kein GRC-Werkzeug.Es schließt die Lücke, die GRC-Systeme bei KI-Anwendungen lassen: Bestand, Verantwortlichkeit, Bewertung und Nachweiskette für genau diese Systeme.
| Aufgabe | Regovio | Stand |
|---|---|---|
| KI-Systeme und Workflows erfassen | Register, manuell oder über geführtes Interview | heute verfügbar |
| Drittanbieter in der Lieferkette abbilden | Beziehungen zwischen Systemen und Anbietern | heute verfügbar |
| NIS2-Relevanz je Asset kennzeichnen | Relevanzkennzeichnung DSGVO, NIS2, DORA | teilweise |
| NIS2-Anforderungen zuordnen | Basisreadiness-Pack mit Kontrollvorlagen | heute verfügbar |
| KI-Systeme automatisch entdecken | Nicht enthalten — Erfassung erfolgt manuell oder im Interview | auf der Roadmap — heute nicht enthalten |
| Technische Sicherheitsmaßnahmen umsetzen | Nicht enthalten | auf der Roadmap — heute nicht enthalten |
Der fünfte Punkt ist wichtig genug, ihn zu wiederholen: Regovio findet Schatten-KI nicht von selbst. Es gibt Ihrer Bestandsaufnahme Struktur und hält sie aktuell. Das Suchen bleibt vorerst eine organisatorische Aufgabe.